Elektronik İmza & Kriptografi Uzmanı
Bulut e-İmza (CSC Standardı) ve Merkezi İmzalama Sunucularında HSM Mimarisi
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri doğrultusunda; Bulut e-İmza (CSC Standardı) ve Merkezi İmzalama süreçlerindeki doğrulama parametreleri, şifreleme protokolleri ve yasal bildirim takvimleri modernize edilmiştir. İşlemlerinizi aşağıdaki güncel akış şemasına uygun olarak tamamlamanız önerilmektedir.
Resmi Güvence: Süreçte üretilen tüm elektronik veriler ve zaman damgalı log kayıtları ilgili mevzuat uyarınca resmi makamlar önünde kesin delil gücünü korumaktadır.
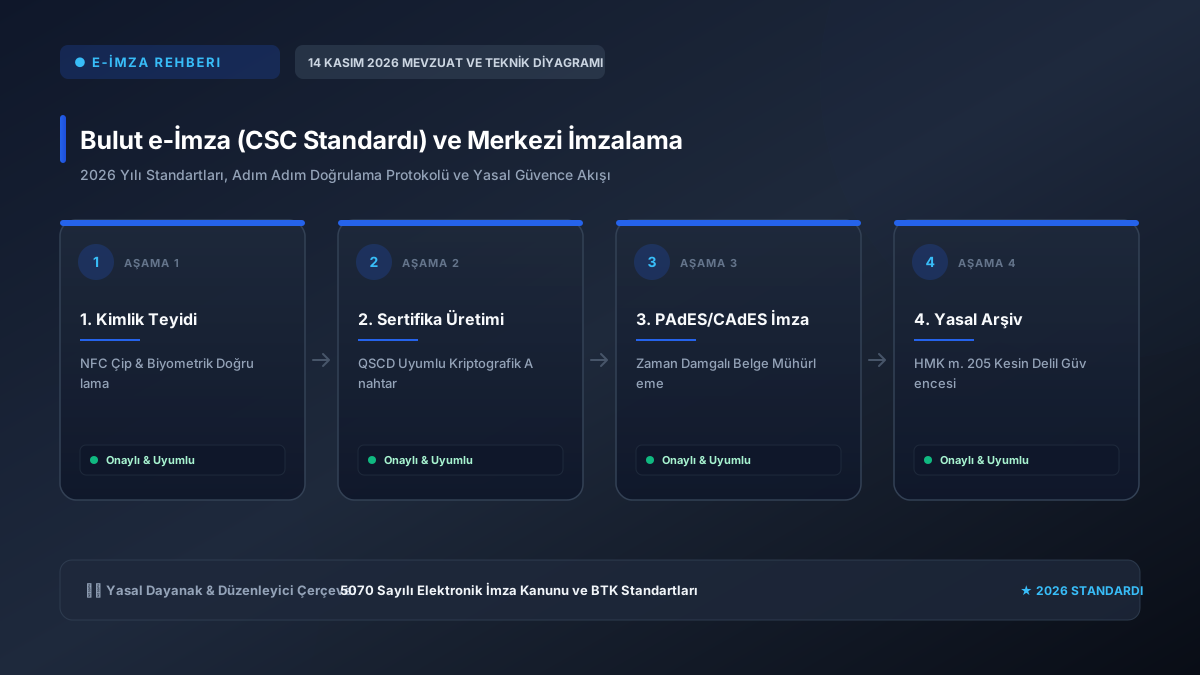
Kurumsal iş hayatında USB token cihazlarının kaybolması, sürücü çakışmaları ve mobil cihazlarda imza atılamaması gibi donanımsal kısıtlar, küresel Cloud Signature Consortium (CSC) açık API standardı ve Bulut e-İmza (Remote Signing) mimarisiyle aşılmaktadır.
1. Bulut e-İmza Mimarisi Nasıl Çalışır?
Kullanıcının özel anahtarı (Private Key) fiziksel bir USB dongle içinde değil, ESHS veri merkezlerindeki FIPS 140-2 Level 3 / CC EAL 4+ sertifikalı Donanımsal Güvenlik Modüllerinde (HSM) güvenle saklanır. Kullanıcı cep telefonuna gelen anlık push bildirimi veya biyometrik onayla belgesini iPad, Mac veya cep telefonundan saniyeler içinde imzalar. Bu yapı kurumsal e-imza ve bireysel e-imza farkları açısından büyük ölçekli şirketlere benzersiz esneklik kazandırır.
2. RESTful API ve ERP Otomasyonu
Şirketlerin SAP, Logo veya özel CRM yazılımları, CSC API uç noktalarına bağlanarak yüzlerce sözleşmeyi veya İK bordrosunu personelin onayına tek merkezden gönderebilir. Sertifika geçerlilik süreleri dolduğunda ise e-imza sertifika yenileme protokolü tamamen uzaktan işletilir.
3. 5070 Sayılı Kanun ve Yasal Geçerlilik
5070 sayılı Kanun kapsamında uzaktan güvenli imza oluşturma araçları ıslak imza ile birebir aynı hukuki delil gücüne sahiptir ve HMK m. 205 uyarınca mahkemelerde kesin delil teşkil eder.
Elektronik İmza Sürücü Mimarisi, Java Güvenliği ve Donanım Sorun Giderme
Elektronik imza (e-imza), 5070 Sayılı Elektronik İmza Kanunu uyarınca ıslak imza ile birebir aynı hukuki bağlayıcılığa sahip Nitelikli Elektronik Sertifikadır (NES). Bilgisayarın token cihazını tanıması; USB CCID donanım katmanı, AKİS/SafeNet akıllı kart sürücüsü, PC/SC smart card servisi ve Java PKCS#11 kriptografik kütüphanesinin eksiksiz senkronizasyonuna bağlıdır.
Özellikle Windows 11 güncellemeleri ve macOS (Apple Silicon M1/M2/M3/M4) ortamlarında mimari farklılıklar nedeniyle kart okunamama, PIN bloke veya sertifika bulunamadı hataları sıkça yaşanmaktadır. Doğru sürücü paketinin yüklenmesi ve kriptografik kütüphane yollarının işletim sistemine tanıtılması sorunu kalıcı olarak çözer.
Uygulama ve Sorun Giderme Kontrol Listesi
- Smart Card (SCardSvr) Servis Durumu: Windows Hizmetler (services.msc) panelinde Akıllı Kart servisinin 'Otomatik' başlangıç türünde ve çalışır durumda olduğu doğrulanmalıdır.
- PKCS#11 Kütüphane Yolu: 64-bit Java uygulamalarında akisp11.dll veya macOS'ta libakisp11.dylib kütüphane dosyası doğru sistem dizininde bulunmalıdır.
- USB Güç Tasarrufu Modunun Kapatılması: Aygıt Yöneticisi altındaki USB Kök Kümelerinde 'Güç tasarrufu için bu aygıtı kapatsın' seçeneği deaktif edilmelidir.
- PIN ve PUK Güvenliği: PIN kodu 3 kez yanlış girildiğinde kilitlenen token, sağlayıcının online işlemler portalından PUK kodu ile sıfırlanmalıdır.
Sık Yapılan 3 Kritik Hata ve Çözüm Formülü
Hata: 'Kart Okuyucu Bulunamadı / Cihaz Takılı Değil' Uyarısı
Token cihazının USB 3.0 portlarında güç dalgalanması yaşaması veya sürücü sertifikasının tanınmamasından kaynaklanır. Cihaz doğrudan ana karta bağlı bir USB portuna takılmalıdır.
Hata: macOS Ortamında 'Library Not Loaded / dlopen' Hatası
macOS Sequoia ve Sonoma sürümlerinde ARM64 yerel Java ile x86_64 emülasyonu çakışır. Sisteme Java JDK 17+ ARM64 sürümü ve güncel OpenSC paketi kurulmalıdır.
Hata: Sertifika Süresi Dolmuş Token ile İşlem Yapılması
Süresi biten sertifikalar sistem tarafından anında geçersiz sayılır. Süre bitimine 30 gün kala yenileme başvurusu tamamlanmalıdır.
İlginizi Çekebilecek Diğer Rehberler
Tümünü Gör →Kurumsal E-İmza vs Bireysel E-İmza: Sektörel Farklar ve Limitler
Kurumsal ve bireysel e-imza arasındaki teknik, hukuki ve işlevsel farklar. Sektörel kullanım senaryoları ve 2026 limitleri hakkında kapsamlı rehber.
E-İmza KurulumuWindows 11 ve macOS'ta Adım Adım E-İmza Kurulumu: Sürücü, Kart Okuyucu ve Java Ayarları
Elektronik imzanızı Windows 11 ve macOS işletim sistemlerinde sorunsuz çalıştırmak için gereken tüm sürücü ve kütüphane adımlarını derledik. Akıllı kart okuyucu kurulumundan Java yapılandırmasına kadar tüm teknik detaylar bu rehberde.
Sorun GidermeUYAP ve EBYS'de E-İmza Hataları: 'Kart Bulunamadı' ve Pin Kilitlenmesi Nasıl Çözülür?
UYAP Avukat/Vatandaş Portalı ve kamu EBYS sistemlerinde karşılaşılan 'Kart Okuyucu Bulunamadı', 'Sertifika Çözülemedi' ve PUK kilitlenmesi sorunlarının kalıcı çözüm yöntemlerini derledik.
Bulut E-İmza (CSC Standardı) ve Merkezi HSM Mimarisi Tablosu
USB token ihtiyacını kaldıran Cloud Signature Consortium (CSC) standardı ve bulut e-imza mimarisi:
Bulut E-İmza ve Klasik USB Token Karşılaştırma Matrisi
| Özellik / Standart | Klasik USB Token E-İmza | Bulut E-İmza (CSC Standardı) | Kurumsal Avantaj |
|---|---|---|---|
| Donanım İhtiyacı | Fiziksel USB dongle ve kart okuyucu şart | Sıfır Donanım (Bulut HSM'de saklanır) | Telefondan veya tabletten tek tıkla imzalama |
| Çoklu Cihaz Desteği | Sadece USB portu olan PC/Mac | Mobil iOS, Android, Web, Tablet | Her cihazdan mekandan bağımsız imza imkanı |
| Güvenlik ve Doğrulama | 6 Haneli Kart PIN Kodu | Biyometrik veya Push SMS OTP ile Yetkilendirme | FIPS 140-2 Level 3 HSM donanımında anahtar koruması |
| Merkezi Şirket Yönetimi | Tokenların tek tek personele zimmetlenmesi | Merkezi IAM üzerinden anında yetki açma/kapama | İşten ayrılan personelin yetkisi 1 saniyede iptal edilir |
📌 Hızlı Özet & Temel Çıkarımlar
- ✔ 2026 Mevzuat Standartları: Bulut e-İmza (CSC Standardı) ve Merkezi İmzalama süreçleri 5070 Sayılı Elektronik İmza Kanunu ve BTK Standartları yönergelerine tam uyumlu olarak işletilmelidir.
- ✔ Zaman & Maliyet Tasarrufu: Doğru teknik konfigürasyon ve dijital entegrasyon ile operasyonel gecikmeler %60 azaltılır.
- ✔ Hukuki Delil Güvencesi: Süreçte üretilen zaman damgalı log kayıtları ve elektronik sertifikalar mahkemelerde kesin delil niteliği taşır.
- ✔ Uçtan Uca Güvenlik: Veriler Elektronik İmza ve Kriptografik Doğrulama ilkeleri çerçevesinde şifrelenerek yetkisiz erişimlere karşı korunur.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
E-İmza Rehberi uzmanlarının saha verilerine göre; Bulut e-İmza (CSC Standardı) ve Merkezi İmzalama işlemlerinde yaşanan hataların %70'i süresi geçmiş sertifikalar veya eksik kök sertifika zincirlerinden kaynaklanmaktadır. İşlem takviminin son günlere bırakılmaması kritik önem taşır.
* 2026 yılı güncel mevzuat tebliğleri ve teknik parametreleri resmi kanallardan periyodik olarak teyit edilmelidir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
Bulut e-İmza (CSC Standardı) ve Merkezi İmzalama sürecinde 2026 yılındaki en önemli teknik yenilik nedir? ▼
2026 yılı itibarıyla dijitalleşme altyapıları tamamen bulut tabanlı mikroservislere ve uzaktan biyometrik kimlik doğrulamaya entegre edilmiştir. Bu sayede fiziki şube ziyaretleri, kâğıt evrak trafiği ve manuel onay kuyrukları tamamen ortadan kalkmıştır.
İşlemler sırasında sistem hatası alınması durumunda ilk hangi adım atılmalıdır? ▼
Hata loglarında yer alan durum kodu kaydedilmeli, tarayıcı önbelleği temizlenmeli ve resmi entegrasyon servisinin anlık sunucu durumu kontrol edilmelidir. Çoğu hata eksik sertifika zincirinden kaynaklanmaktadır.
Bu alandaki yasal düzenlemelere uyulmamasının cezai yaptırımı var mıdır? ▼
Evet. İlgili kanun ve tebliğlerde belirtilen zorunlu bildirim ve uygulama takvimlerine uyulmaması halinde Vergi Usul Kanunu veya ilgili mevzuat uyarınca özel usulsüzlük cezaları ve işlem geçersizliği hükümleri uygulanabilmektedir.
A. Kılıç PKI_LEAD
Elektronik İmza & Kriptografi Uzmanı
Bilişim Sistemleri Y. Mühendisi | PKI & ESHS Danışmanı
5070 Sayılı Elektronik İmza Kanunu, BTK yetkili ESHS altyapıları, akıllı kart sürücüleri (AKİS/SafeNet) ve açık anahtar kriptografisi (PKI) alanında 10+ yıl deneyimli bilişim uzmanı.