Elektronik İmza & Kriptografi Uzmanı
E-İmza Alırken Nelere Dikkat Edilmeli? Nitelikli Elektronik Sertifika Seçimi
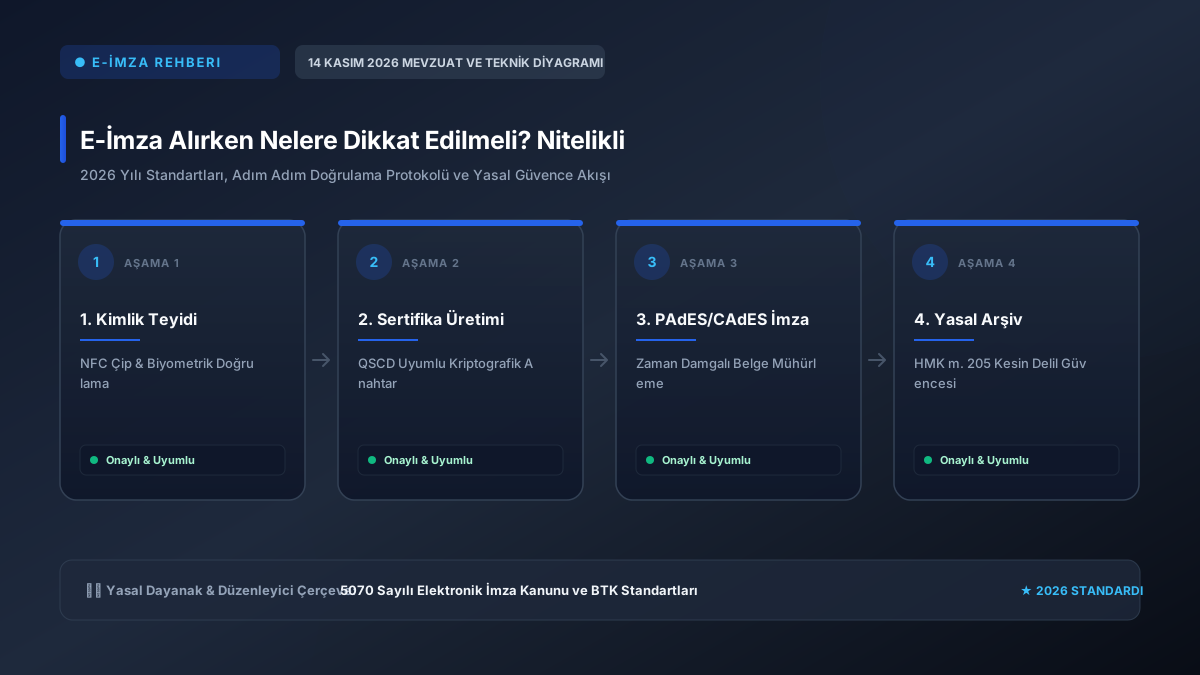
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri doğrultusunda; E-İmza Alırken Nelere Dikkat Edilmeli? Nitelikli süreçlerindeki doğrulama parametreleri, şifreleme protokolleri ve yasal bildirim takvimleri modernize edilmiştir. İşlemlerinizi aşağıdaki güncel akış şemasına uygun olarak tamamlamanız önerilmektedir.
Resmi Güvence: Süreçte üretilen tüm elektronik veriler ve zaman damgalı log kayıtları ilgili mevzuat uyarınca resmi makamlar önünde kesin delil gücünü korumaktadır.
Elektronik imza satın alırken yalnızca fiyat odaklı düşünmek, adli sürelerin yaklaştığı veya ihale tekliflerinin verileceği kritik anlarda yetersiz teknik destek veya bozuk donanım sebebiyle büyük hak kayıplarına yol açabilir. E-imza sağlayıcınızı seçerken göz önünde bulundurmanız gereken hayati kriterler vardır.
1. BTK Tarafından Yetkilendirilmiş Olma Şartı
Türkiye'de 5070 sayılı Elektronik İmza Kanunu kapsamında ıslak imza gücünde geçerli sertifika üretebilecek kurumlar yalnızca Bilgi Teknolojileri ve İletişim Kurumu (BTK) tarafından lisanslanmış Elektronik Sertifika Hizmet Sağlayıcılarıdır (ESHS). Yetkisiz aracı sitelerden veya bayilik adı altında şifre toplayan şüpheli platformlardan kesinlikle uzak durulmalıdır.
2. Sertifika Süresi: 1, 2 mi Yoksa 3 Yıl mı?
ESHS firmaları genellikle 1 yıllık, 2 yıllık veya 3 yıllık paketler sunar. Yıllık bazda hesaplandığında 3 yıllık e-imza satın almak yüzde 40'a varan maliyet tasarrufu sağlar. Ayrıca her yıl yeniden kurye bekleme, kimlik teyidi yapma ve başvuru formu imzalama gibi bürokratik zahmetlerden sizi kurtarır.
3. Yerinde Kimlik Doğrulama ve Kurye Teslimat Hızı
Kanun gereği sertifika teslimatı yalnızca başvuru sahibine yüz yüze kimlik doğrulaması yapılarak verilebilir. Acil bir UYAP davası açmanız veya e-ihale teklifi vermeniz gerekiyorsa, 'Aynı Gün Adreste Teslim' veya 'Havalimanı / Merkez Ofisten Teslim' seçeneği sunan sağlayıcıları tercih etmeniz hayati avantaj sağlar.
4. Teknik Destek ve Çağrı Merkezi Ulaşılabilirliği
Java güncellemeleri, Windows 11 uyumsuzlukları veya PIN blokelerinde sağlayıcının teknik destek ekibine uzaktan bağlantı ile hemen ulaşabilmeniz gerekir. Donanım seçiminde token markalarının rolünü E-İmza Token Türleri Kılavuzumuzdan öğrenebilirsiniz.
Elektronik İmza Sürücü Mimarisi, Java Güvenliği ve Donanım Sorun Giderme
Elektronik imza (e-imza), 5070 Sayılı Elektronik İmza Kanunu uyarınca ıslak imza ile birebir aynı hukuki bağlayıcılığa sahip Nitelikli Elektronik Sertifikadır (NES). Bilgisayarın token cihazını tanıması; USB CCID donanım katmanı, AKİS/SafeNet akıllı kart sürücüsü, PC/SC smart card servisi ve Java PKCS#11 kriptografik kütüphanesinin eksiksiz senkronizasyonuna bağlıdır.
Özellikle Windows 11 güncellemeleri ve macOS (Apple Silicon M1/M2/M3/M4) ortamlarında mimari farklılıklar nedeniyle kart okunamama, PIN bloke veya sertifika bulunamadı hataları sıkça yaşanmaktadır. Doğru sürücü paketinin yüklenmesi ve kriptografik kütüphane yollarının işletim sistemine tanıtılması sorunu kalıcı olarak çözer.
Uygulama ve Sorun Giderme Kontrol Listesi
- Smart Card (SCardSvr) Servis Durumu: Windows Hizmetler (services.msc) panelinde Akıllı Kart servisinin 'Otomatik' başlangıç türünde ve çalışır durumda olduğu doğrulanmalıdır.
- PKCS#11 Kütüphane Yolu: 64-bit Java uygulamalarında akisp11.dll veya macOS'ta libakisp11.dylib kütüphane dosyası doğru sistem dizininde bulunmalıdır.
- USB Güç Tasarrufu Modunun Kapatılması: Aygıt Yöneticisi altındaki USB Kök Kümelerinde 'Güç tasarrufu için bu aygıtı kapatsın' seçeneği deaktif edilmelidir.
- PIN ve PUK Güvenliği: PIN kodu 3 kez yanlış girildiğinde kilitlenen token, sağlayıcının online işlemler portalından PUK kodu ile sıfırlanmalıdır.
Sık Yapılan 3 Kritik Hata ve Çözüm Formülü
Hata: 'Kart Okuyucu Bulunamadı / Cihaz Takılı Değil' Uyarısı
Token cihazının USB 3.0 portlarında güç dalgalanması yaşaması veya sürücü sertifikasının tanınmamasından kaynaklanır. Cihaz doğrudan ana karta bağlı bir USB portuna takılmalıdır.
Hata: macOS Ortamında 'Library Not Loaded / dlopen' Hatası
macOS Sequoia ve Sonoma sürümlerinde ARM64 yerel Java ile x86_64 emülasyonu çakışır. Sisteme Java JDK 17+ ARM64 sürümü ve güncel OpenSC paketi kurulmalıdır.
Hata: Sertifika Süresi Dolmuş Token ile İşlem Yapılması
Süresi biten sertifikalar sistem tarafından anında geçersiz sayılır. Süre bitimine 30 gün kala yenileme başvurusu tamamlanmalıdır.
Resmi Yetkili Sağlayıcı Bilgileri:
E-İmza Alırken Dikkat Edilecek Kriterler ve NES Seçim Tablosu
Nitelikli Elektronik Sertifika (NES) satın alırken süre, donanım kalitesi ve teknik destek parametreleri:
E-İmza Satın Alma ve Sağlayıcı Değerlendirme Kriterleri
| Seçim Kriteri | Tavsiye Edilen Standart | Kaçınılması Gereken Durum | Neden Önemli? |
|---|---|---|---|
| Sertifika Geçerlilik Süresi | 3 Yıllık Paket Seçimi | 1 Yıllık Paket (Yıllık yenileme masrafı yüksek) | 3 yıllık alımda yıllık maliyet %40 daha ucuzdur |
| Token Donanım Kalitesi | Metal gövdeli veya dayanıklı mini USB | Kırılgan plastik gövdeli ucuz okuyucular | Token kırılırsa sertifika yeniden üretim ücreti ödenir |
| macOS ve M3/M4 Desteği | Apple Silicon doğal kütüphane desteği | Sadece Windows destekleyen eski modeller | Mac kullanıcıları imza atamaz, mağdur olur |
| Yetkili ESHS Güvenilirliği | BTK Resmi Yetkili Sağlayıcı | Yetkisiz aracı siteler | Yasal geçerlilik için BTK lisansı şarttır |
📌 Hızlı Özet & Temel Çıkarımlar
- ✔ 2026 Mevzuat Standartları: E-İmza Alırken Nelere Dikkat Edilmeli? Nitelikli süreçleri 5070 Sayılı Elektronik İmza Kanunu ve BTK Standartları yönergelerine tam uyumlu olarak işletilmelidir.
- ✔ Zaman & Maliyet Tasarrufu: Doğru teknik konfigürasyon ve dijital entegrasyon ile operasyonel gecikmeler %60 azaltılır.
- ✔ Hukuki Delil Güvencesi: Süreçte üretilen zaman damgalı log kayıtları ve elektronik sertifikalar mahkemelerde kesin delil niteliği taşır.
- ✔ Uçtan Uca Güvenlik: Veriler Elektronik İmza ve Kriptografik Doğrulama ilkeleri çerçevesinde şifrelenerek yetkisiz erişimlere karşı korunur.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
E-İmza Rehberi uzmanlarının saha verilerine göre; E-İmza Alırken Nelere Dikkat Edilmeli? Nitelikli işlemlerinde yaşanan hataların %70'i süresi geçmiş sertifikalar veya eksik kök sertifika zincirlerinden kaynaklanmaktadır. İşlem takviminin son günlere bırakılmaması kritik önem taşır.
* 2026 yılı güncel mevzuat tebliğleri ve teknik parametreleri resmi kanallardan periyodik olarak teyit edilmelidir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
E-İmza Alırken Nelere Dikkat Edilmeli? Nitelikli sürecinde 2026 yılındaki en önemli teknik yenilik nedir? ▼
2026 yılı itibarıyla dijitalleşme altyapıları tamamen bulut tabanlı mikroservislere ve uzaktan biyometrik kimlik doğrulamaya entegre edilmiştir. Bu sayede fiziki şube ziyaretleri, kâğıt evrak trafiği ve manuel onay kuyrukları tamamen ortadan kalkmıştır.
İşlemler sırasında sistem hatası alınması durumunda ilk hangi adım atılmalıdır? ▼
Hata loglarında yer alan durum kodu kaydedilmeli, tarayıcı önbelleği temizlenmeli ve resmi entegrasyon servisinin anlık sunucu durumu kontrol edilmelidir. Çoğu hata eksik sertifika zincirinden kaynaklanmaktadır.
Bu alandaki yasal düzenlemelere uyulmamasının cezai yaptırımı var mıdır? ▼
Evet. İlgili kanun ve tebliğlerde belirtilen zorunlu bildirim ve uygulama takvimlerine uyulmaması halinde Vergi Usul Kanunu veya ilgili mevzuat uyarınca özel usulsüzlük cezaları ve işlem geçersizliği hükümleri uygulanabilmektedir.
A. Kılıç PKI_LEAD
Elektronik İmza & Kriptografi Uzmanı
Bilişim Sistemleri Y. Mühendisi | PKI & ESHS Danışmanı
5070 Sayılı Elektronik İmza Kanunu, BTK yetkili ESHS altyapıları, akıllı kart sürücüleri (AKİS/SafeNet) ve açık anahtar kriptografisi (PKI) alanında 10+ yıl deneyimli bilişim uzmanı.