Elektronik İmza & Kriptografi Uzmanı
E-İmza ile Atılan İmzayı Doğrulama: Sertifika Geçerli mi, Belge Bozulmuş mu?
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri doğrultusunda; E-İmza ile Atılan İmzayı Doğrulama: Sertifika süreçlerindeki doğrulama parametreleri, şifreleme protokolleri ve yasal bildirim takvimleri modernize edilmiştir. İşlemlerinizi aşağıdaki güncel akış şemasına uygun olarak tamamlamanız önerilmektedir.
Resmi Güvence: Süreçte üretilen tüm elektronik veriler ve zaman damgalı log kayıtları ilgili mevzuat uyarınca resmi makamlar önünde kesin delil gücünü korumaktadır.
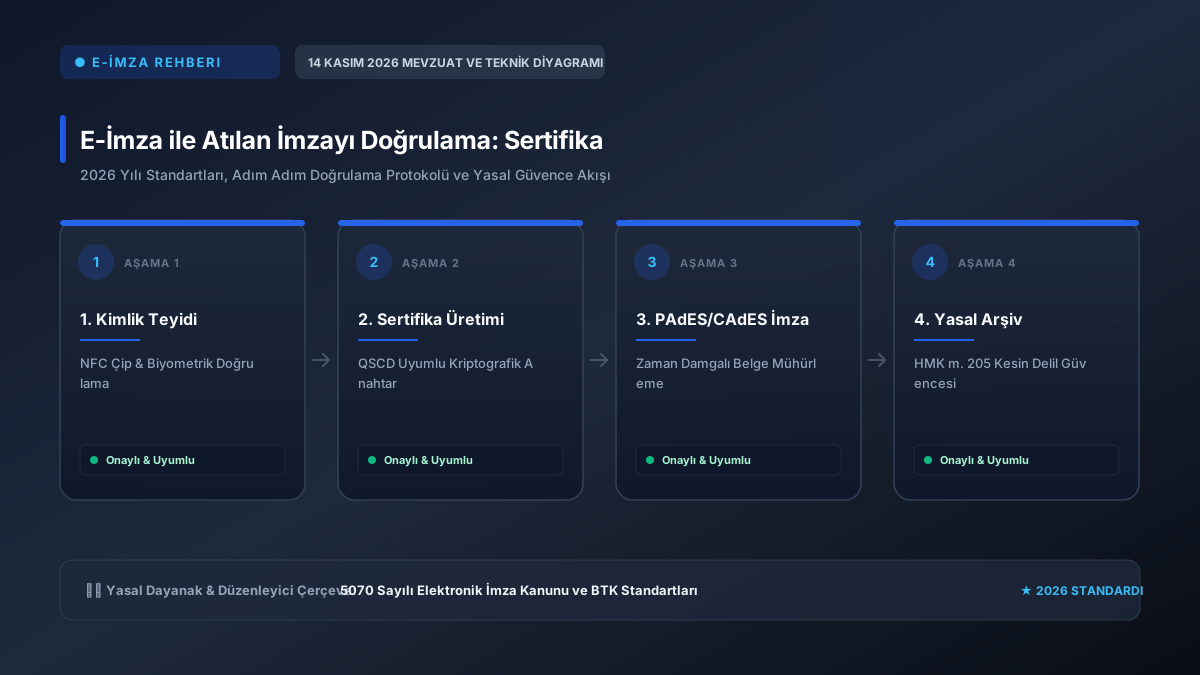
Elektronik imzalı bir belgeyi teslim aldığınızda belgenin yasal geçerliliğini ve içeriğinin değiştirilmediğini doğrulamak kritik bir adımdır. Görsel olarak PDF üzerinde bir imza resmi görünmesi, belgenin hukuken geçerli olduğu anlamına gelmez.
1. İki Temel Doğrulama Kriteri
Bir e-imzanın geçerli sayılabilmesi için iki temel matematiksel şart sağlanmalıdır: Konuyla ilgili teknik gereksinimler ve mevzuat adımları için E-İmza Akıllı Kart Okuyucu Türleri rehberimizden de faydalanabilirsiniz.
- Veri Bütünlüğü (Hash Kontrolü): Belgenin imzalandığı andaki SHA-256 özeti ile şu anki özeti birebir aynı olmalıdır. Tek bir harf veya boşluk dahi değişmişse matematiksel imza bozulur.
- Sertifika Geçerliliği: İmzalayan kişinin Nitelikli Elektronik Sertifikası (NES), imza atıldığı tarihte geçerli olmalı; süresi dolmamış ve iptal (revoke) edilmemiş olmalıdır.
2. Ücretsiz Doğrulama Yöntemleri
Türkiye'de elektronik imzalı belgeleri şu resmi ve güvenilir kanallardan doğrulayabilirsiniz:
- e-Devlet E-İmza Belge Doğrulama: turkiye.gov.tr üzerindeki 'e-İmza Belge Doğrulama' portalına imzalı PDF dosyasını yükleyerek anında sertifika zinciri ve zaman damgası raporu alabilirsiniz.
- Adobe Acrobat Reader: PDF belgelerinde dahili doğrulama motorunu çalıştırmak için Kamu Sertifikasyon Merkezi Kök Sertifikalarını Adobe Güvenilir Sertifikalar listesine eklemeniz gerekir.
- TÜBİTAK BİLGEM İmza Doğrulama Aracı: Kamu SM tarafından sağlanan Java tabanlı doğrulama aracı, CAdES, PAdES ve XAdES formatlarının tamamını destekler.
5070 Sayılı Elektronik İmza Kanunu Madde 22 ve Hukuk Muhakemeleri Kanunu Madde 199: Bir elektronik imzanın mahkemede kesin delil kabul edilmesi için; imzanın üretildiği tarihte sertifikanın geçerli olması, iptal edilmemiş olması ve belgenin imzalandıktan sonra hiçbir değişikliğe uğramamış olması şarttır.
Adobe Acrobat Reader Güvenilir Kök Sertifikalar ve TÜBİTAK İmzager Doğrulaması
İmzalı bir PDF belgesi Adobe Acrobat Reader ile açıldığında sıkça görülen 'En az bir imzada sorun var' veya sarı soru işareti uyarısı, belgenin sahte olduğu anlamına gelmez. Bu durum genellikle Türkiye'deki Nitelikli Elektronik Sertifika sağlayıcılarının kök sertifikalarının (Kamu SM, E-Tuğra, TÜRKKEP vb.) Adobe'un varsayılan 'Güvenilir Kimlikler' deposunda bulunmamasından kaynaklanır. Belgenin gerçek geçerliliğini denetlemek için TÜBİTAK tarafından geliştirilen ücretsiz 'İmzager' yazılımı veya Kamu SM 'Online Belge Doğrulama Portalı' kullanılmalıdır.
e-İmza Doğrulama Araçları ve Kontrol Kapsamı
| Doğrulama Aracı | Platform | Doğruladığı Kriterler | Hukuki Rapor Çıktısı |
|---|---|---|---|
| TÜBİTAK İmzager | Windows / Mac / Linux | Hash bütünlüğü, sertifika iptal (CRL), zaman damgası | Resmi Doğrulama Raporu (PDF) |
| Kamu SM Doğrulama Portalı | Web Tarayıcı | Ulusal kök sertifika zinciri, NES geçerliliği | Çevrimiçi Doğrulama Makbuzu |
| Adobe Acrobat Reader | Masaüstü | PAdES standartları, kriptografik mühür | Görsel İmza Paneli Özeti |
| e-Devlet Belge Doğrulama | Web / Mobil | Barkodlu kamu ve adliye belgeleri | Resmi e-Devlet Onay Ekranı |
En Sık Karşılaşılan 3 Uygulama Hatası ve Çözüm Yolları Nasıl Uygulanır?
Türkiye Kök Sertifikaları Adobe sertifika deposuna eklendiğinde imza anında yeşil onay tikine döner.
Belgenin hash değeri bozulur ve e-İmza tamamen geçersiz hale gelir.
İnternet bağlantısı olmadan güncel İptal Listesi (CRL/OCSP) sorgulanamaz.
Bir alacak davasında davacı, 500.000 TL alacağı olduğunu iddia ettiği imzalı PDF sözleşmeyi mahkemeye sunmuştur. Davalı şirket avukatı belgenin TÜBİTAK İmzager ile denetlenmesini talep etmiştir. Yapılan teknik incelemede, sözleşmedeki vade tarihinin sonradan değiştirildiği ve bu nedenle dijital imzanın 'Belge Bütünlüğü Bozulmuş' uyarısı verdiği tespit edilmiş; sahte belge sunan davacı hakkında suç duyurusunda bulunulmuştur.
Uygulama ve Denetim Kontrol Listesi (Checklist)
- Şüpheli imzalı PDF belgesini TÜBİTAK İmzager yazılımı ile açın.
- 'İmzayı Doğrula' butonuna basarak sertifikanın ESHS tarafından iptal edilip edilmediğini kontrol edin.
- İmzanın atıldığı an ile zaman damgası kaydının birbiriyle örtüştüğünü teyit edin.
- 'Belge imzalandıktan sonra değiştirilmedi' onay ibaresini raporda görün.
- Mahkemeye veya kuruma sunmak üzere İmzager üzerinden 'Doğrulama Özeti Raporu' çıktısı alın.
📌 Hızlı Özet & Temel Çıkarımlar
- ✔ 2026 Mevzuat Standartları: E-İmza ile Atılan İmzayı Doğrulama: Sertifika süreçleri 5070 Sayılı Elektronik İmza Kanunu ve BTK Standartları yönergelerine tam uyumlu olarak işletilmelidir.
- ✔ Zaman & Maliyet Tasarrufu: Doğru teknik konfigürasyon ve dijital entegrasyon ile operasyonel gecikmeler %60 azaltılır.
- ✔ Hukuki Delil Güvencesi: Süreçte üretilen zaman damgalı log kayıtları ve elektronik sertifikalar mahkemelerde kesin delil niteliği taşır.
- ✔ Uçtan Uca Güvenlik: Veriler Elektronik İmza ve Kriptografik Doğrulama ilkeleri çerçevesinde şifrelenerek yetkisiz erişimlere karşı korunur.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
E-İmza Rehberi uzmanlarının saha verilerine göre; E-İmza ile Atılan İmzayı Doğrulama: Sertifika işlemlerinde yaşanan hataların %70'i süresi geçmiş sertifikalar veya eksik kök sertifika zincirlerinden kaynaklanmaktadır. İşlem takviminin son günlere bırakılmaması kritik önem taşır.
* 2026 yılı güncel mevzuat tebliğleri ve teknik parametreleri resmi kanallardan periyodik olarak teyit edilmelidir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
E-İmza ile Atılan İmzayı Doğrulama: Sertifika sürecinde 2026 yılındaki en önemli teknik yenilik nedir? ▼
2026 yılı itibarıyla dijitalleşme altyapıları tamamen bulut tabanlı mikroservislere ve uzaktan biyometrik kimlik doğrulamaya entegre edilmiştir. Bu sayede fiziki şube ziyaretleri, kâğıt evrak trafiği ve manuel onay kuyrukları tamamen ortadan kalkmıştır.
İşlemler sırasında sistem hatası alınması durumunda ilk hangi adım atılmalıdır? ▼
Hata loglarında yer alan durum kodu kaydedilmeli, tarayıcı önbelleği temizlenmeli ve resmi entegrasyon servisinin anlık sunucu durumu kontrol edilmelidir. Çoğu hata eksik sertifika zincirinden kaynaklanmaktadır.
Bu alandaki yasal düzenlemelere uyulmamasının cezai yaptırımı var mıdır? ▼
Evet. İlgili kanun ve tebliğlerde belirtilen zorunlu bildirim ve uygulama takvimlerine uyulmaması halinde Vergi Usul Kanunu veya ilgili mevzuat uyarınca özel usulsüzlük cezaları ve işlem geçersizliği hükümleri uygulanabilmektedir.
A. Kılıç PKI_LEAD
Elektronik İmza & Kriptografi Uzmanı
Bilişim Sistemleri Y. Mühendisi | PKI & ESHS Danışmanı
5070 Sayılı Elektronik İmza Kanunu, BTK yetkili ESHS altyapıları, akıllı kart sürücüleri (AKİS/SafeNet) ve açık anahtar kriptografisi (PKI) alanında 10+ yıl deneyimli bilişim uzmanı.
TÜBİTAK Kamu SM e-imza kurye takip süreci gerçekten 3 günde tamamlandı, başvuru formu açıklamaları çok yerinde.