Elektronik İmza & Kriptografi Uzmanı
E-İmza Token Kaybolduğunda veya Çalındığında Acil Eylem Planı: Askıya Alma ve İptal
Elektronik imza, 5070 Sayılı Elektronik İmza Kanunu'nun 5. maddesi uyarınca ıslak imza ile aynı hukuki sonuçları doğurur. E-imzanız ile atılan bir imza, aksi ispatlanana kadar bizzat sizin tarafınızdan atılmış kabul edilir. Bu nedenle elektronik imzanızı barındıran USB Token'ın kaybolması, ofiste çalınması veya PIN kodunuzun üçüncü şahısların eline geçmesi (unutulan veya bloke olan şifreler için e-imza PIN kodu bloke çözümü adımlarını inceleyebilirsiniz), banka hesaplarınızın boşaltılmasından şirketiniz adına sahte senet ve sözleşme düzenlenmesine kadar telafisi güç felaketlere yol açabilir. Böyle bir kriz anında panik yapmadan dakikalar içinde atmanız gereken adımları bu acil eylem planında derledik.
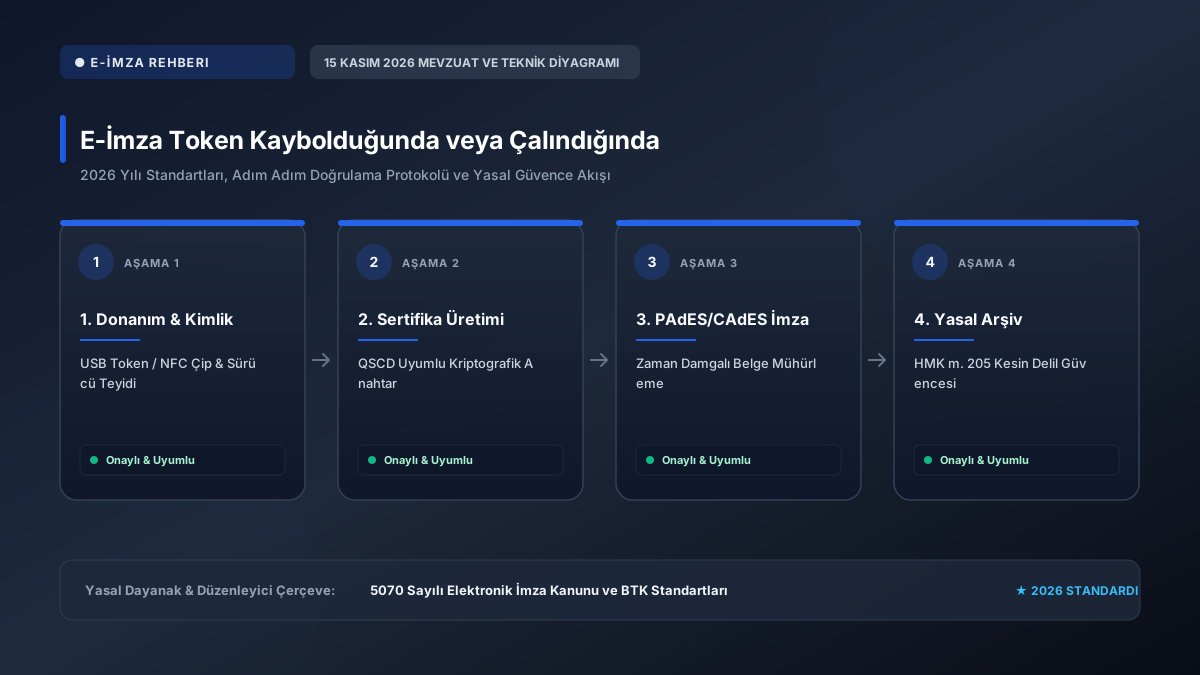
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri doğrultusunda; E-İmza Token Kaybolduğunda veya Çalındığında süreçlerindeki doğrulama parametreleri, şifreleme protokolleri ve yasal bildirim takvimleri modernize edilmiştir. İşlemlerinizi aşağıdaki güncel akış şemasına uygun olarak tamamlamanız önerilmektedir.
Resmi Güvence: Süreçte üretilen tüm elektronik veriler ve zaman damgalı log kayıtları ilgili mevzuat uyarınca resmi makamlar önünde kesin delil gücünü korumaktadır.
1. İlk 15 Dakika: Sertifikayı Derhal Askıya Alın veya İptal Edin
Bir e-imza kaybolduğunda yapılacak ilk ve en kritik hamle, sertifikanın resmi olarak İptal Listesi'ne (CRL, Certificate Revocation List) düşürülmesidir. Sertifikanız iptal edildiği andan itibaren o cihazla atılacak hiçbir imza resmi kurumlar (UYAP, bankalar, noterler vb.) tarafından geçerli kabul edilmez.
- ESHS Çağrı Merkezini Arayın: Elektronik sertifikanızı aldığınız firmanın (Kamu SM, Türktrust, E-Tuğra, e-İmzaTR, TNB vb.) 7/24 hizmet veren acil iptal hattını arayın.
- Kimlik Teyidi ve Sözleşme Parolası: Müşteri temsilcisi sizden kimlik teyidi ve ilk sözleşme imzalanırken belirlediğiniz güvenlik parolasını (iptal parolasını) isteyecektir.
- İptal (Revocation) vs. Askıya Alma (Suspension): Eğer cihazın kaybolduğundan eminseniz kalıcı İptal talep edin. Cihazı evde veya ofiste unuttuğunuzdan şüpheleniyorsanız geçici olarak Askıya Alma talep edebilirsiniz (Askıdaki sertifika daha sonra tekrar aktif edilebilir; iptal edilen sertifika ise geri döndürülemez).
- Online İşlemlerden İptal: Telefon ile ulaşamazsanız, sertifika sağlayıcınızın online işlemler portalına e-Devlet kapısı ile giriş yaparak 'Sertifika İptal' menüsünden işlemi saniyeler içinde tamamlayabilirsiniz.
2. İkinci Aşama: Şirket ve Banka Güvenlik Birimlerini Bilgilendirin
Eğer kaybolan e-imza şirket yetkilisinin imzası ise (bireysel ve kurumsal e-imza farkları rehberimizde vurguladığımız tüzel kişilik yetkilendirmesi kapsamında) veya kurumsal bankacılıkta onay yetkisine sahipse:
- Çalıştığınız bankaların kurumsal müşteri temsilcilerini arayarak internet bankacılığı onay yetkilerinin geçici olarak dondurulmasını isteyin.
- Şirket içi bilgi işlem (IT) ve ERP yöneticilerine haber vererek imzacının sistemdeki aktif oturumlarını ve API erişim jetonlarını sonlandırın.
- Şirket içi EBYS veya Doküman Yönetim Sisteminde kullanıcının imza bekleyen evrak listesini kilitleyin.
3. Üçüncü Aşama: Hırsızlık Şüphesi Varsa Savcılık veya Emniyet Bildirimi
Eğer USB Token hırsızlık (örneğin dizüstü bilgisayar çantasıyla birlikte çalınma) sonucu kaybolduysa, derhal en yakın polis merkezine veya Cumhuriyet Başsavcılığına giderek tutanak tutturulmalıdır:
- Tutanakta çalınan eşyalar arasına 'Elektronik Sertifika Hizmet Sağlayıcısı tarafından düzenlenen USB Token e-imza cihazı' açıkça yazdırılmalıdır.
- Bu tutanak, gelecekte o saat diliminde e-imza ile yetkisiz bir işlem yapıldığı iddia edilirse mahkemede sunulacak en güçlü mücbir sebep belgeniz olacaktır.
4. Dördüncü Aşama: Yeni E-İmza Temini ve Donanım Yenileme
İptal edilen bir e-imza sertifikası tekrar kullanılamaz. Aynı sağlayıcıdan veya farklı bir ESHS'den 'Kayıp Nedeniyle Yenileme' başvurusu yapılmalıdır. Yeni bir akıllı kart ve USB token temin edilecek, yeni bir anahtar çifti (Public/Private Key) oluşturularak tarafınıza teslim edilecektir.
Güvenlik İpuçları: Gelecekteki Riskleri Önleyin
| Kural | Doğru Uygulama | Hatalı Uygulama (Tehlikeli) |
|---|---|---|
| PIN Saklama | Sadece hafızada tutulmalı veya şifreli parola yöneticisinde saklanmalı | USB Token üzerine post-it yapıştırmak |
| Donanım Taşıma | İş bitince bilgisayardan çıkarılıp kilitli çekmeceye konmalı | Bilgisayarın USB portunda sürekli takılı bırakmak |
| Yetki Devri | Resmi vekaletname ile yeni e-imza çıkartılmalı | E-imzayı PIN koduyla birlikte asistana/katibe emanet etmek |
E-İmza Token Kaybolduğunda veya Çalındığında Sürecinde Nelere Dikkat Edilmeli?
E-imza token kaybı ciddi bir güvenlik vakasıdır ancak doğru acil adımlar atıldığında risk tamamen izole edilebilir. ESHS müşteri hizmetleri numarasını ve iptal parolanızı her zaman acil erişebileceğiniz bir yerde saklamayı ihmal etmeyin.
📌 Hızlı Özet & Temel Çıkarımlar
- 2026 Mevzuat Standartları: E-İmza Token Kaybolduğunda veya Çalındığında süreçleri 5070 Sayılı Elektronik İmza Kanunu ve BTK Standartları yönergelerine tam uyumlu olarak işletilmelidir.
- Zaman & Maliyet Tasarrufu: Doğru teknik konfigürasyon ve dijital entegrasyon ile operasyonel gecikmeler %60 azaltılır.
- Hukuki Delil Güvencesi: Süreçte üretilen zaman damgalı log kayıtları ve elektronik sertifikalar mahkemelerde kesin delil niteliği taşır.
- Uçtan Uca Güvenlik: Veriler Elektronik İmza ve Kriptografik Doğrulama ilkeleri çerçevesinde şifrelenerek yetkisiz erişimlere karşı korunur.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
E-İmza Rehberi uzmanlarının saha verilerine göre; E-İmza Token Kaybolduğunda veya Çalındığında işlemlerinde yaşanan aksaklıkların büyük bölümü güncel olmayan sürücü, eksik kök sertifika zinciri veya yanlış bildirim parametresinden kaynaklanmaktadır. Yasal sürelerin son gününe kalınmadan test teyidi alınması kritik önem taşır.
* 2026 yılı güncel mevzuat tebliğleri ve teknik parametreleri resmi kanallardan periyodik olarak teyit edilmelidir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
E-İmza Token Kaybolduğunda veya Çalındığında sürecinde 2026 yılındaki en önemli teknik yenilik nedir?
2026 yılı itibarıyla dijital altyapılar tamamen bulut tabanlı mikroservislere, uzaktan kimlik doğrulamaya ve zaman damgalı otomatik API kontrollerine entegre edilmiştir. Bu sayede manuel evrak trafiği ve fiziksel şube bekleme süreleri en aza inmiştir.
İşlemler sırasında sistem veya doğrulama hatası alınırsa ilk hangi adım atılmalıdır?
Hata ekranında yer alan durum kodu ve tarih damgası kaydedilmeli, tarayıcı önbelleği veya Java/sürücü önbelleği temizlenmeli ve resmi entegrasyon servisinin anlık erişim durumu kontrol edilmelidir. Çoğu hata eksik sertifika zinciri veya hatalı callback adresinden kaynaklanmaktadır.
Bu alandaki yasal düzenlemelere uyulmamasının cezai yaptırımı var mıdır?
Evet. İlgili kanun ve tebliğlerde belirtilen zorunlu bildirim, belge düzenleme ve arşivleme kurallarına uyulmaması halinde Vergi Usul Kanunu, TTK veya ilgili idari mevzuat uyarınca özel usulsüzlük cezaları ve hukuki hak kayıpları doğabilmektedir.
A. Kılıç PKI_LEAD
Elektronik İmza & Kriptografi Uzmanı
Bilişim Sistemleri Y. Mühendisi | PKI & ESHS Danışmanı
5070 Sayılı Elektronik İmza Kanunu, BTK yetkili ESHS altyapıları, akıllı kart sürücüleri (AKİS/SafeNet) ve açık anahtar kriptografisi (PKI) alanında 10+ yıl deneyimli bilişim uzmanı.